
Telemmx 教程:批量获取 TG 账号设备信息与官方通知
在 Telegram 多账号运营中,掌握每个账号的登录设备和及时收取官方验证码通知至关重要。本文介绍 Telemmx 的「获取设备信息」和「获取官方通知」功能,帮助你高效进行账号安全巡检和设备管理。
最近,Telegram Desktop 客户端被曝出一个严重安全漏洞。如果你还在使用 7.2.9 以下的版本,请尽快更新。这个漏洞可能让攻击者通过一个简单的链接点击,就静默窃取你电脑上的任意文件。
漏洞编号为 CVE-2026-107181,影响所有低于 7.2.9 版本的 Telegram Desktop。问题出在客户端对 tg:// 协议链接的处理上。由于没有正确转义分隔符 ;,链接中的参数会被误认为独立的 IPC 命令。攻击者可以利用 interpret: 处理程序,构造一个特制链接。当你点击后,客户端会在你不知情、也没有任何确认提示的情况下,把你系统中的文件发送到攻击者指定的频道。
很多人可能以为这只是导致 Telegram 账号被劫持,但实际风险远不止如此。攻击者可以窃取你电脑上任何你有权限访问的文件,包括文档、浏览器保存的登录会话、SSH 密钥、系统配置文件,甚至加密货币钱包。换句话说,一次不小心的点击,就可能让大量敏感数据外泄。
首先,立即更新你的 Telegram Desktop 到 7.2.9 或更高版本。如果你用的是非官方客户端,在相关修复发布之前,建议先换回官方客户端。
对于暂时无法更新的用户,有几个临时措施可以降低风险:
tg:// 开头,就不要继续访问。tdata 目录中的会话文件会被加密,即使文件泄露,攻击者也难以直接接管账号。安全更新从来都不是小事。如果你身边还有人用着旧版 Telegram Desktop,记得提醒他们尽快升级。
TELEMMX(猛犸象)电报管家:自动注册、接码换绑及批量养号,运维成本降80%。深度获客:关键词锁定高意向买家,转化率提升5-10倍。智能营销触达:支持私发、社群互动自动化、全网广播,24小时无人值守。全局风控防封:内置真机模拟与熔断机制,死号风险行业最低。运维截客:一键修改权限,秒级响应抢单线索。
| @telemmx | @telemmx_bot | @mmxmall | @telemmx | @telemxmaster |
在 Telegram 多账号运营中,掌握每个账号的登录设备和及时收取官方验证码通知至关重要。本文介绍 Telemmx 的「获取设备信息」和「获取官方通知」功能,帮助你高效进行账号安全巡检和设备管理。
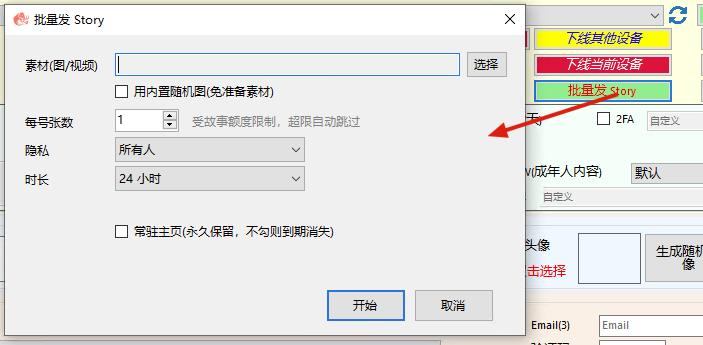
了解猛犸象电报营销软件最新的多账号 Story 发布功能,支持批量导入素材、自定义发布数量、隐私权限、常驻主页等,高效完成 Telegram 矩阵运营与内容分发。
使用 Telemmx 批量下线 Telegram 设备,轻松管理团队账号历史登录会话。了解如何通过接码登录和导入账号,一键清理其他设备,提升账号安全与巡检效率。