텔레그램 계정 로그인 이상? 실무 경험 공유
텔레그램 마케팅 중 계정 로그인 이상, 기능 제한, 강제 로그아웃을 겪는 분들을 위한 실전 팁. 로그인 환경, 프로필 관리, 발송 리듬, 제한 대응법까지 TELEMMX 사용 경험을 바탕으로 정리했습니다.
최근 Telegram Desktop 클라이언트에서 심각한 보안 취약점이 발견되었습니다. 아직 7.2.9 미만 버전을 사용 중이라면 가능한 한 빨리 업데이트하세요. 이 취약점을 악용하면 공격자가 단순한 링크 클릭 한 번으로 여러분 컴퓨터에 있는 파일을 몰래 빼낼 수 있습니다.
취약점 번호는 CVE-2026-107181이며, 7.2.9 미만의 모든 Telegram Desktop 버전에 영향을 줍니다. 문제는 클라이언트가 tg:// 프로토콜 링크를 처리하는 방식에 있습니다. 구분자인 ;를 제대로 이스케이프 처리하지 않아 링크 안의 매개변수가 독립적인 IPC 명령으로 잘못 인식될 수 있습니다. 공격자는 interpret: 핸들러를 이용해 특수하게 조작된 링크를 만들 수 있습니다. 여러분이 이 링크를 클릭하면 클라이언트는 아무런 확인 절차 없이, 여러분도 모르는 사이에 시스템의 파일을 공격자가 지정한 채널로 전송합니다.
많은 분이 이 취약점이 단순히 Telegram 계정을 빼앗기는 수준이라고 생각할 수 있지만, 실제 위험은 그보다 훨씬 큽니다. 공격자는 여러분이 접근 권한을 가진 모든 파일을 가져갈 수 있습니다. 문서, 브라우저에 저장된 로그인 세션, SSH 키, 시스템 설정 파일, 심지어 암호화폐 지갑까지 포함됩니다. 쉽게 말해, 방심하고 클릭 한 번이면 대량의 민감한 데이터가 유출될 수 있습니다.
먼저, Telegram Desktop을 7.2.9 이상 버전으로 즉시 업데이트하세요. 비공식 클라이언트를 사용 중이라면 관련 수정 사항이 나올 때까지 공식 클라이언트로 돌아가는 것이 좋습니다.
당장 업데이트할 수 없는 사용자를 위한 임시 조치도 있습니다.
tg://로 시작하는 등 비정상적으로 보이면 계속 진행하지 마세요.tdata 디렉터리의 세션 파일이 암호화되어 파일이 유출되더라도 공격자가 계정을 직접 장악하기 어려워집니다.보안 업데이트는 결코 가볍게 볼 일이 아닙니다. 주변에 아직 구버전 Telegram Desktop을 쓰는 분이 있다면 꼭 업그레이드하라고 알려주세요.
TELEMMX TGTOOLS는 당신의 Telegram 관리자입니다. 자동 가입, 문자 인증번호 수신 및 번호 변경, 대량 계정 워밍업으로 운영비를 80% 절감합니다. 심층 고객 확보: 키워드로 고의향 구매자를 겨냥해 전환율을 5~10배 높입니다. 스마트 마케팅 도달: 1:1 메시지, 그룹 시딩, 전체 네트워크 방송이 24시간 무인으로 운영됩니다. 글로벌 리스크 제어 및 차단 방지: 실제 기기 시뮬레이션과 서킷 브레이커 메커니즘이 계정 정지 리스크를 업계 최저로 낮춥니다. 운영 리드 선점: 권한을 한 클릭으로 변경하고 수 초 내 리드에 대응합니다.
| @telemmx | @telemmx_bot | @mmxmall | @telemmx | @telemxmaster |
텔레그램 마케팅 중 계정 로그인 이상, 기능 제한, 강제 로그아웃을 겪는 분들을 위한 실전 팁. 로그인 환경, 프로필 관리, 발송 리듬, 제한 대응법까지 TELEMMX 사용 경험을 바탕으로 정리했습니다.
Telegram 다중 계정 운영 시 낯선 기기 로그인과 로그인 코드 수신 문제를 Telemmx의 '기기 정보 가져오기'와 '공식 알림 가져오기' 기능으로 해결하세요. 모든 계정의 현재 기기와 로그인 기록을 한 번에 확인하고, Telegram 공식 인증 코드를 자동으로 읽어올 수 있습니다.
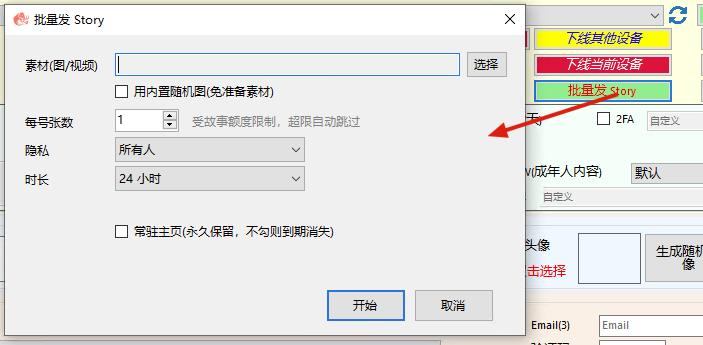
텔레그램 마케팅 도구의 새로운 스토리 기능을 사용하면 여러 계정에 스토리를 한 번에 게시하고 매트릭스 운영을 자동화할 수 있습니다. 소셜 미디어 팀에 적합합니다.